Sorumluluk alanı tanımlama
Sorumluluk alanları bir projenin sinyallerini profillerin görebileceği ya da kontrol edebileceği alanlara böler; isteğe bağlı olarak bir alanı aynı anda bir operatör kontrol eder. Nasıl çalıştıkları için bkz. Sorumluluk alanları.
Başlamadan önce
- Proje konfigürasyon editöründe root olarak açık. Alanları ve profilleri değiştirmek root'undur; bkz. root, sistem yöneticisi.
- Sinyaller var.
Adımlar
1. Alanları tanımlayın
Etkinlik çubuğunda Areas and zones'a (Alanlar ve bölgeler), sonra Zone definitions'a (Bölge tanımları)
tıklayın. New row ile her alan için bir satır ekleyin: harf, rakam ve _ ile (en çok 64 karakter) bir Name, örneğin
Substation_A, ve bir Description. Değişiklikleri uygulayın.
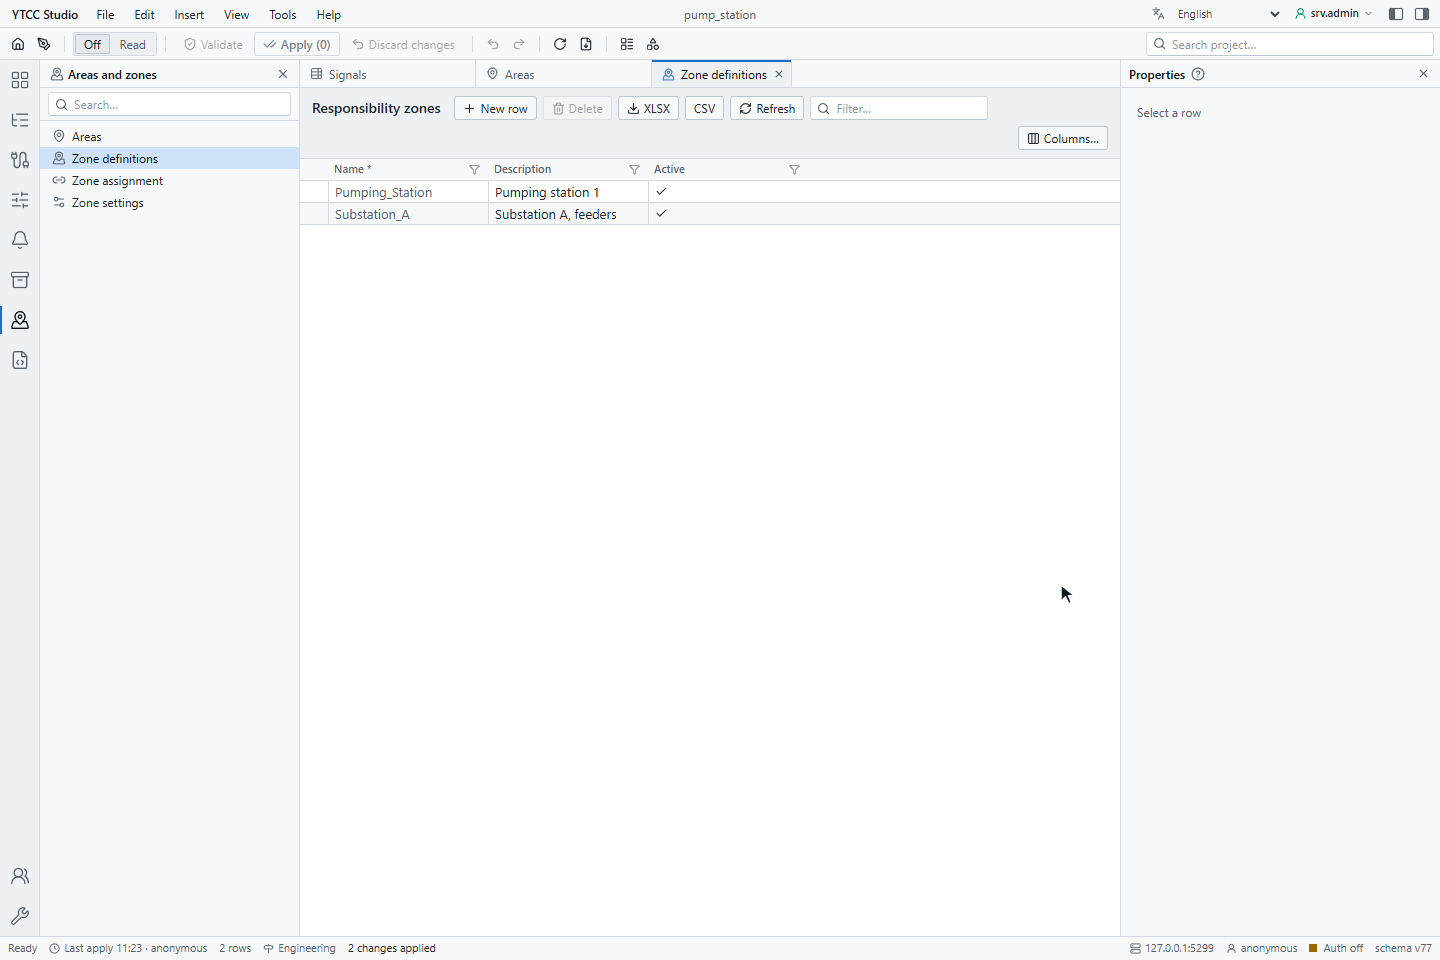
Aynı etkinlikteki Areas alarm alanlarıdır; alarm listeleri için farklı, hiyerarşik bir gruplamadır.
2. Sinyalleri atayın
Zone assignment (Bölge ataması) her sinyali Zone'uyla listeler. Bir sinyalin Zone hücresine tıklayın, F2'ye basın, bölgenin adını yazın ve Enter'a basın. Burada FeederA_Current ile FeederB_Current Substation_A'ya, Pump1_Flow Pumping_Station'a gider. Birkaç satırı birden değiştirmek için önce listeyi süzün. Sonra değişiklikleri uygulayın.
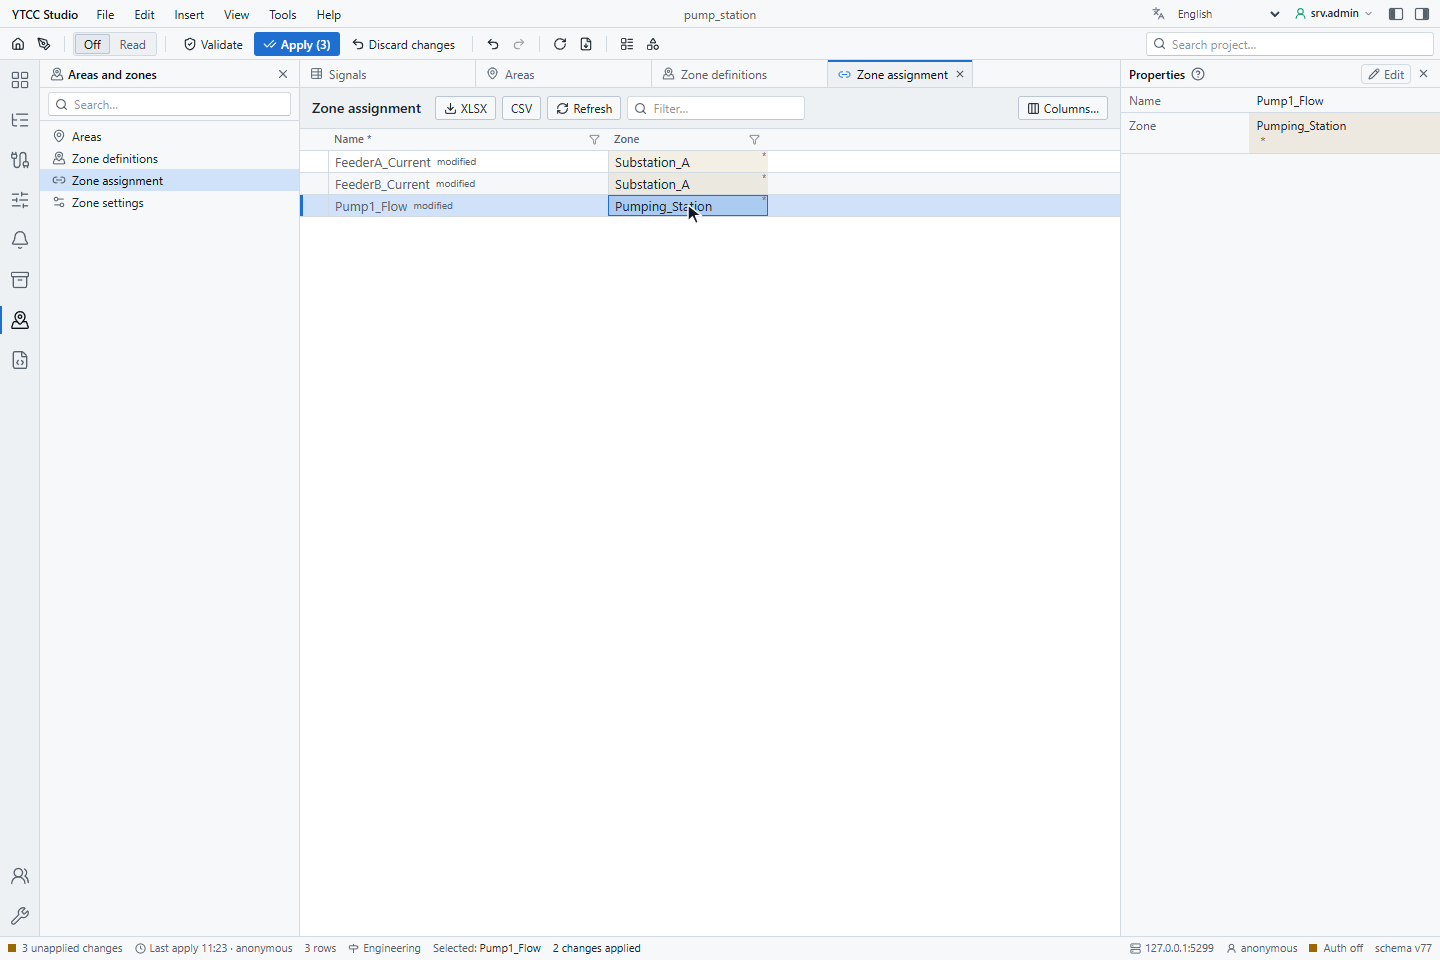
Tek bir sinyal sinyal penceresinin General sekmesinde, zone alanında da atanabilir. Alanı olmayan sinyal serbest kalır.
3. Tekil kontrolü seçin
Zone settings'te (Bölge ayarları) proje için tek satır vardır:
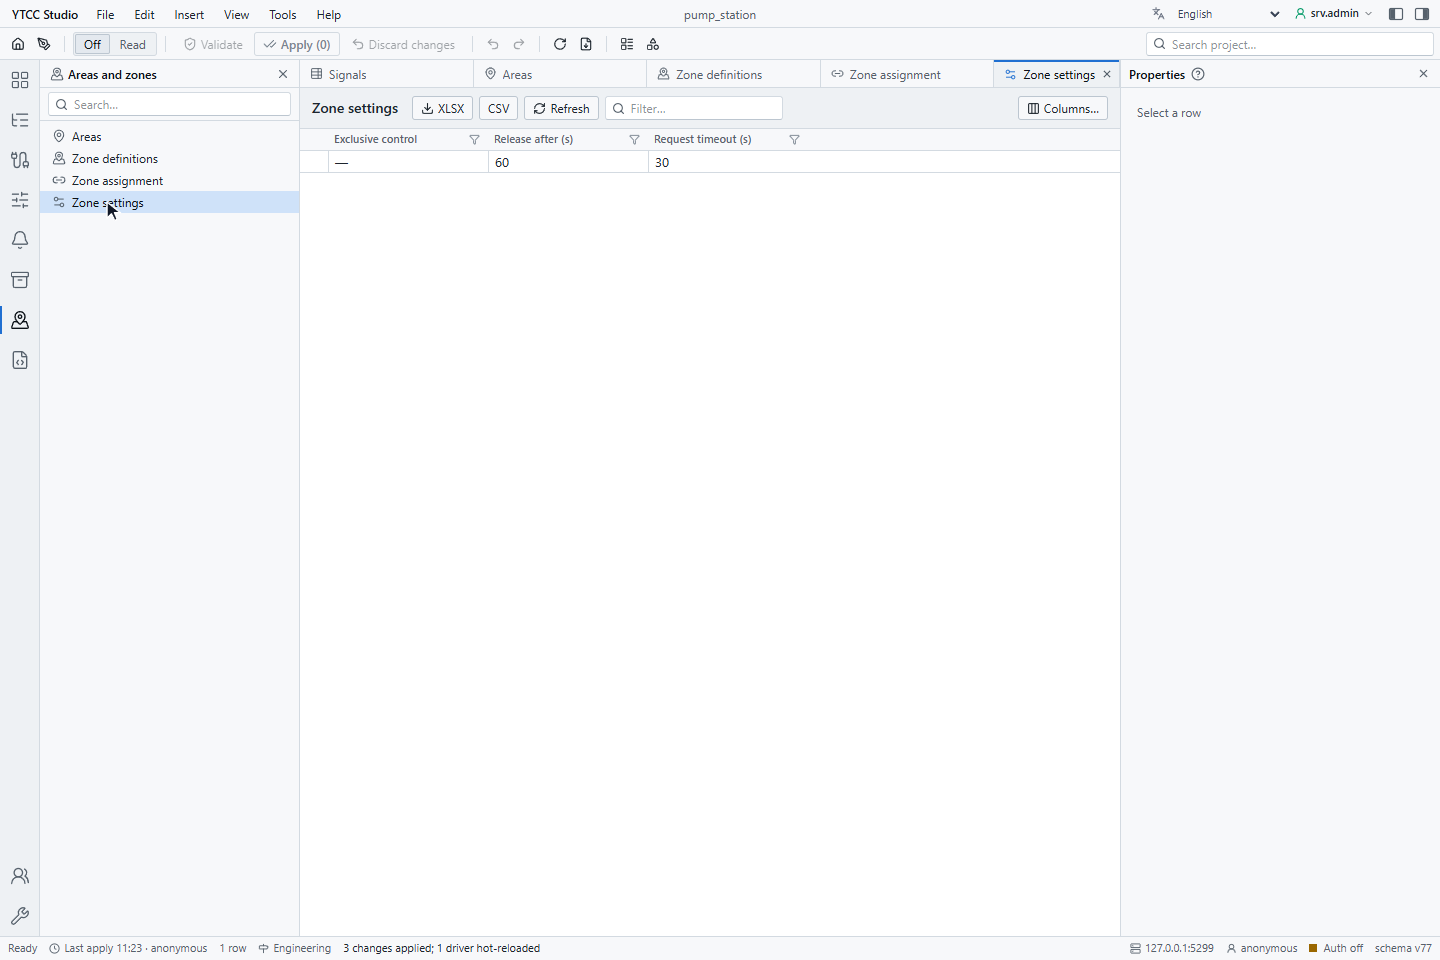
| Ayar | Varsayılan | Aralık | Anlamı |
|---|---|---|---|
| Exclusive control (Tekil kontrol) | kapalı | — | Alanı yalnız sahibi kontrol edebilir |
| Release after (s) (Bırakma süresi) | 60 | 5–3600 | Sahibin oturumu bittikten bu süre sonra alan bırakılır |
| Request timeout (s) (İstek zaman aşımı) | 30 | 5–600 | Yanıtlanmayan kontrol isteği bu süreden sonra düşer |
Tekil kontrol olmadan alanlar yalnız kimin hangi sinyalleri kontrol edebileceğini sınırlar.
4. Profillere alan haklarını verin
Users (Kullanıcılar) etkinliğinde bir profili açın. Responsibility zones (Sorumluluk alanları) altında View (Görme) ve Control (Kontrol) için All'u (Tümü) ya da profilin görebileceği ve kontrol edebileceği alanları seçin.
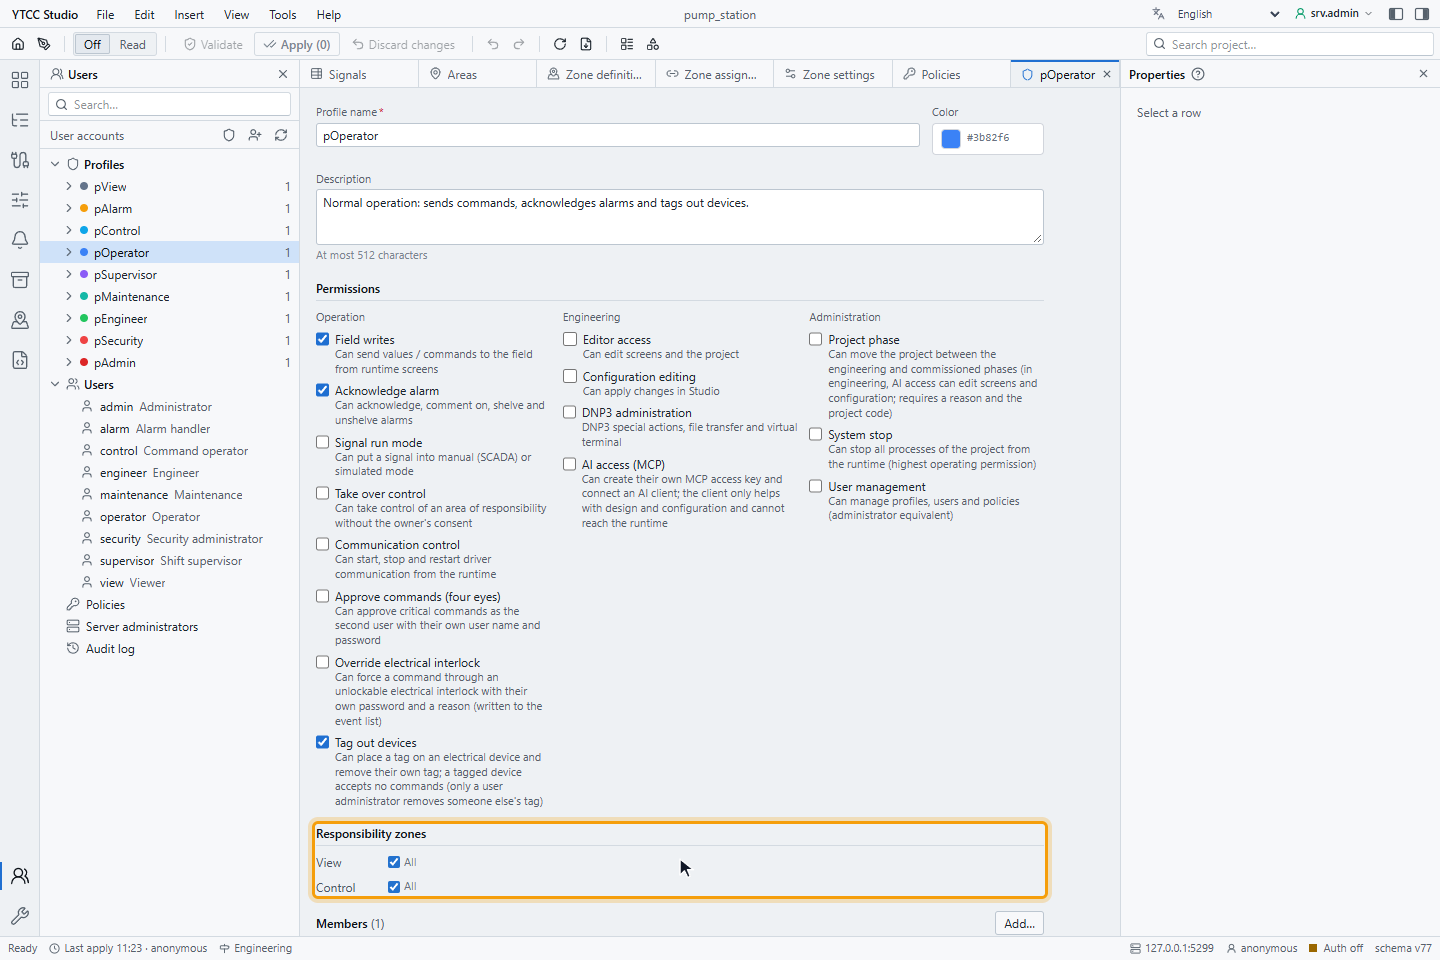
Vardiya amirlerinin bir alanı başka bir operatörden alabilmesi için profillerine Take over control (Kontrolü devral) yetkisini verin.
Sonuç
Bir sonraki komuttan itibaren sunucu, alanlı sinyallere kontrol hakkı olmayan kullanıcılardan, tekil kontrol açıkken de alanın sahibi olmayan kullanıcılardan gelen komutları reddeder. Çalışma ekranında Responsibility zones düğmesi görünür.