Profiller ve kullanıcılar
Kullanıcı bir kullanıcı adı ve parolayla giriş yapar ve birden çok profilin üyesi olabilir. Profil bir yetki kümesidir; kullanıcı profillerinden herhangi birinin izin verdiği her şeyi yapabilir. Bu sayfa ikisinin konfigürasyon editöründe nasıl yönetildiğini gösterir. Yetkilerin kendisi için bkz. Yetkiler ve varsayılan profiller.
Başlamadan önce
- Kimlik doğrulama açık olmalı ve root olarak oturum açmış olmalısınız. Sunucuda root hesabı varken projenin kullanıcılarını yalnız root yönetir; proje kullanıcıları bir profillerinde User management (Kullanıcı yönetimi) olsa bile konfigürasyon editörünü açamaz. Bkz. root, sistem yöneticisi ve Kimlik doğrulamayı açma. Kimlik doğrulama kapalıyken herkes oturum açmadan kullanıcıları yönetebilir.
Bu formlardaki değişiklikler Save (Kaydet) ya da Create'e (Oluştur) tıkladığınız anda sunucuya yazılır; konfigürasyonun Apply'ına girmez. Kaydedilmemiş form sekme değiştirince korunur; kapatırken YTCC sorar.
Adımlar
1. Ağaçta yolunuzu bulun
Konfigürasyon editöründe etkinlik çubuğunda Users'a (Kullanıcılar) tıklayın. User accounts (Kullanıcı hesapları) ağacında şunlar bulunur:
- Profiles (Profiller), her biri üye sayısıyla. Üyeleri profilin altında listelemek için ›'ye tıklayın.
- Users (Kullanıcılar), tüm kullanıcılar adlarıyla. Devre dışı kullanıcı soluk ve disabled (devre dışı) işaretlidir.
- Policies (Politikalar), Server administrators (Sunucu yöneticileri) ve Audit log (Denetim kaydı).
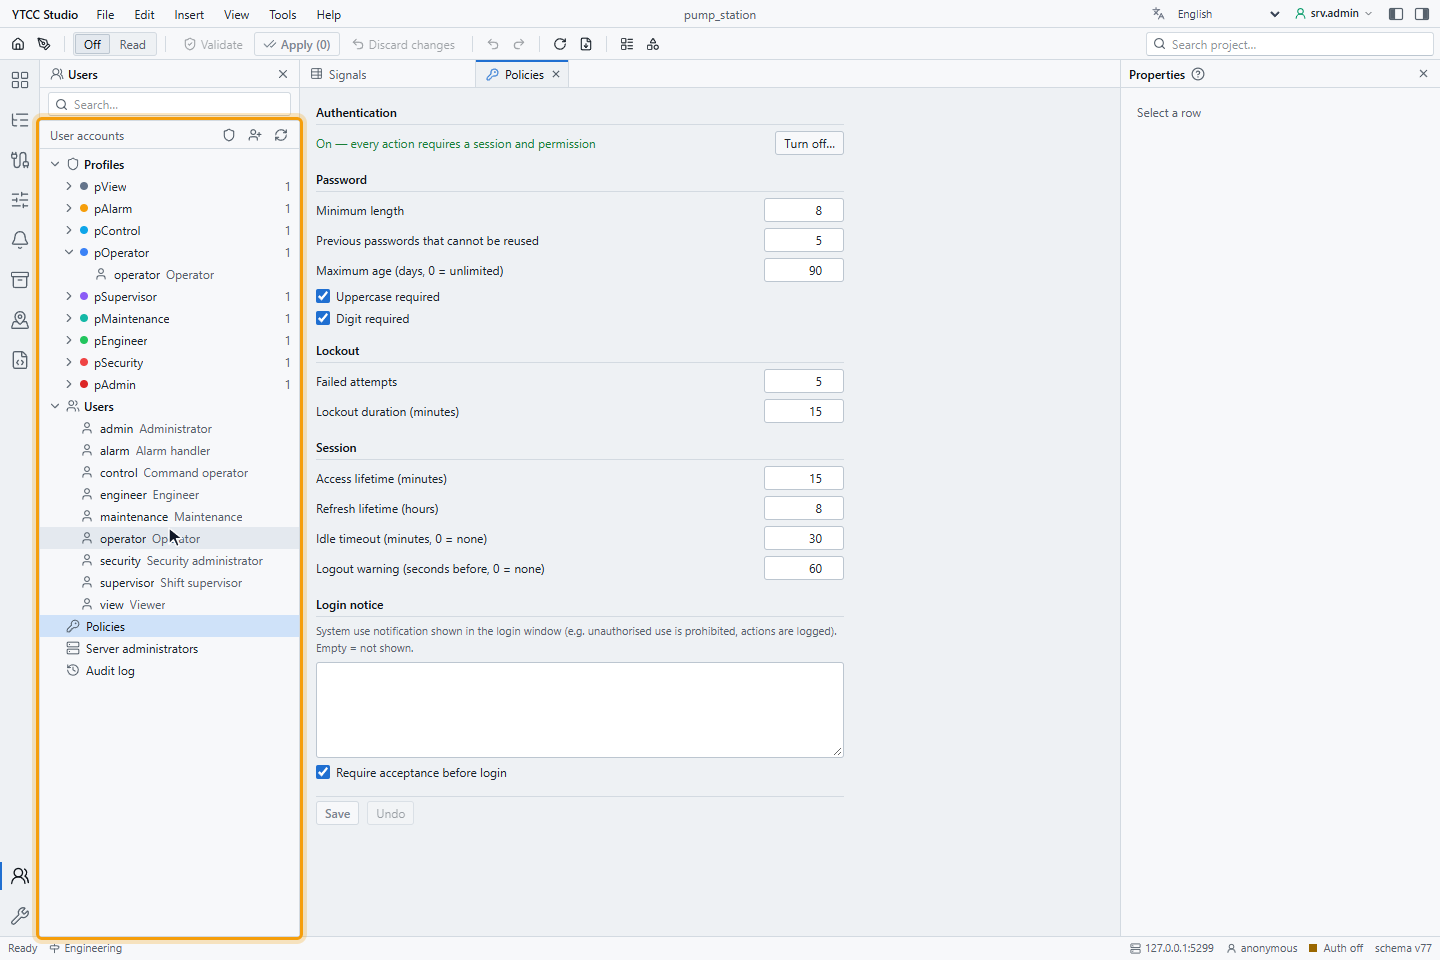
Üstteki düğmeler yeni profil ve yeni kullanıcı oluşturur, ağacı yeniler. Arama kutusu kullanıcıları kullanıcı adı ya da tam adla, profilleri adla bulur.
2. Bir profile kullanıcı ekleyin
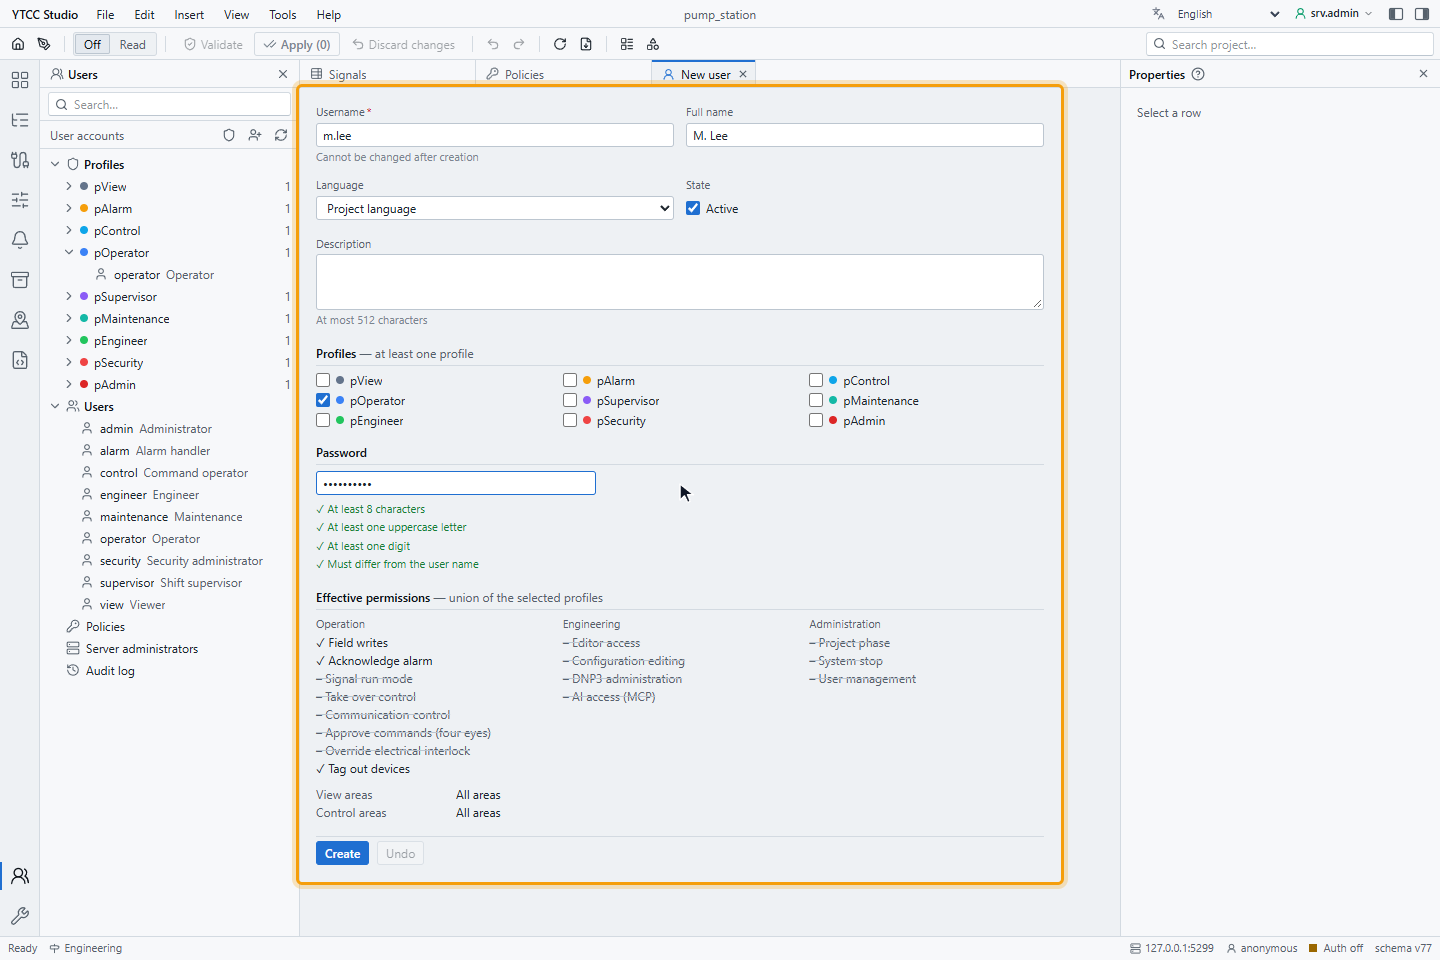
Bir profile sağ tıklayıp New user in this profile'ı (Bu profilde yeni kullanıcı) seçin. Kullanıcı formu o profil işaretli açılır. Doldurun:
| Alan | Notlar |
|---|---|
| Username (Kullanıcı adı) | Zorunlu. Denetim kayıtları ona bağlı olduğu için oluşturulduktan sonra değiştirilemez. |
| Full name (Tam ad) | En çok 128 karakter. |
| Language (Dil) | Kullanıcı oturum açıkken çalışma ekranının dili. Project language (Proje dili) projeninkini kullanır. Oturum açmış kullanıcı bunu çalışma ekranının oturum menüsünden de değiştirebilir; seçim profiline kaydedilir. |
| State (Durum) | Active (Etkin) kullanıcının giriş yapmasına izin verir. |
| Description (Açıklama) | En çok 512 karakter. |
| Profiles (Profiller) | En az bir; yoksa form Select at least one profile. (En az bir profil seçin.) yazar. |
| Password (Parola) | Parola politikasının kuralları kutunun altında listelenir ve sağlandıkça yeşile döner. |
Effective permissions (Etkin yetkiler) işaretli tüm profillerin yetkilerinin birleşimini, View areas (Görme alanları) ve Control areas (Kontrol alanları) ile birlikte gösterir. Bir yetkinin üzerine gelince onu hangi profilin verdiği görünür, örneğin Granted by profile: pOperator (Veren profil: pOperator) ya da Not granted by any profile (Hiçbir profil vermiyor). Create'e tıklayın.
3. Kullanıcıyı başka bir profile ekleyin
Ağaçta kullanıcıyı başka bir profilin üzerine sürükleyin. Add to profile? (Profile eklensin mi?) penceresi örneğin "m.lee" will be added to profile "pSupervisor". Other profiles stay unchanged. ("m.lee", "pSupervisor" profiline eklenecek. Diğer profilleri değişmez.) yazar. Add'e (Ekle) tıklayın.
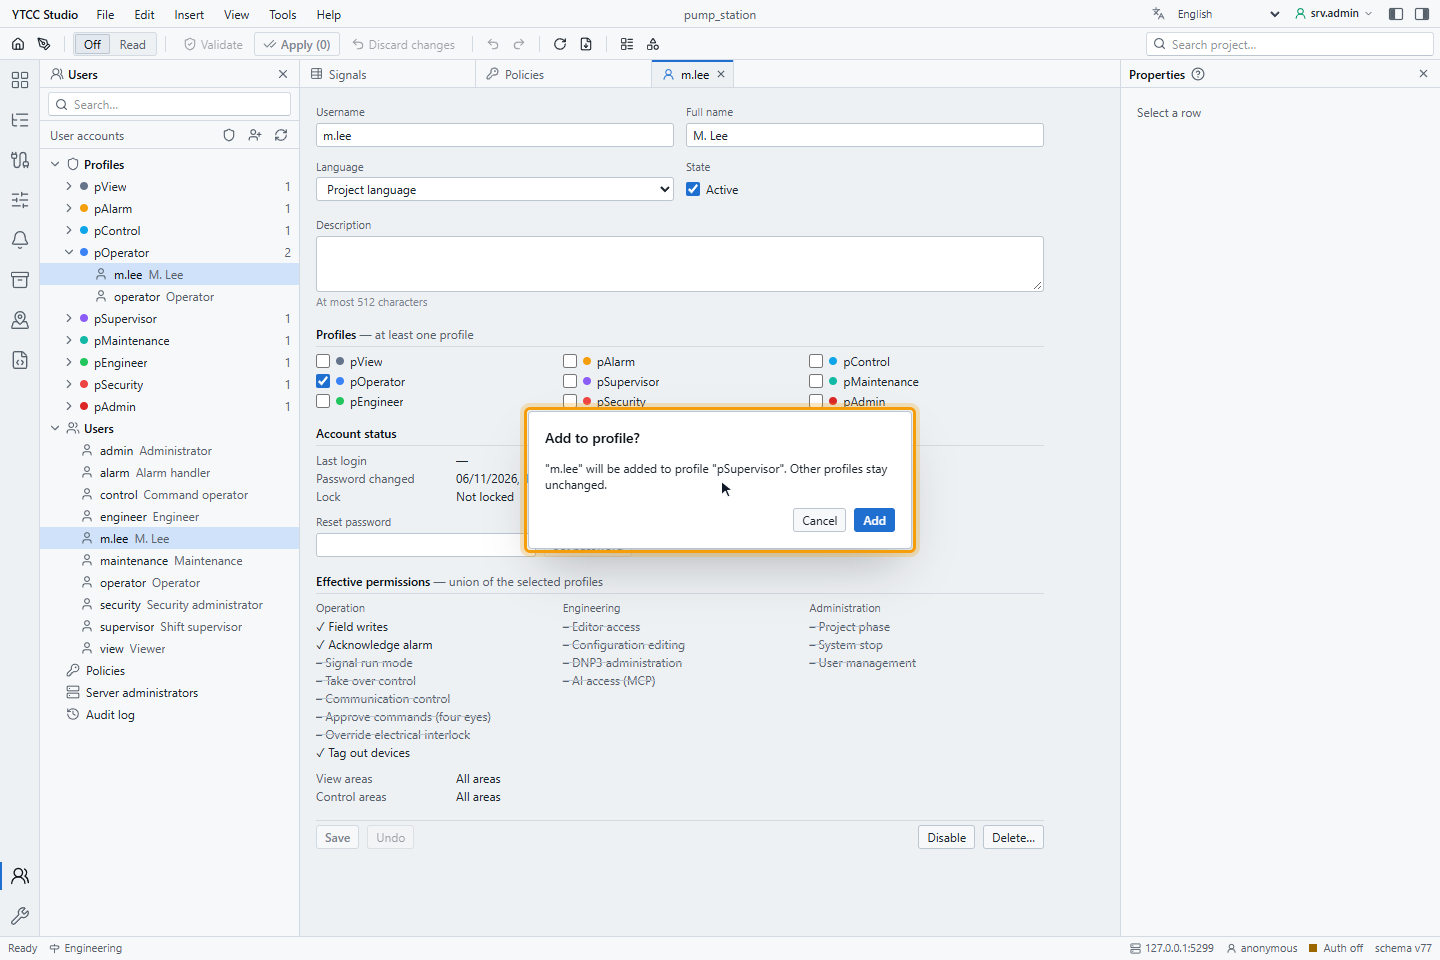
Sürüklemek profili ekler, kullanıcıyı taşımaz. Bir profili geri almak için kullanıcı formunda işaretini kaldırın ya da kullanıcıyı profilin Members (Üyeler) tablosundan çıkarın.
4. Bir profili düzenleyin
Ağaçta bir profile tıklayın. Profil formunda şunlar bulunur:
- Profile name (Profil adı), Color (Renk) ve Description.
- Permissions (İzinler); Operation, Engineering ve Administration gruplarında, her biri kısa bir açıklamayla. User management işaretlenince bir uyarı çıkar: üyeler her profili atayabildiği için yönetici eşdeğeridir. Engineering yetkileri, Project phase ve User management root'undur; bkz. Yetkiler ve varsayılan profiller.
- Responsibility zones (Sorumluluk alanları), View (Görme) ve Control (Kontrol) ile: üyelerin sinyallerini görebileceği ve kontrol edebileceği alanlar. All her alan demektir.
- Members; kullanıcı eklemek için Add… (Ekle…) ve her satırda kullanıcıyı profilden çıkaran Remove (Profilden çıkar).
Profili kaydetmek için Save'e tıklayın.
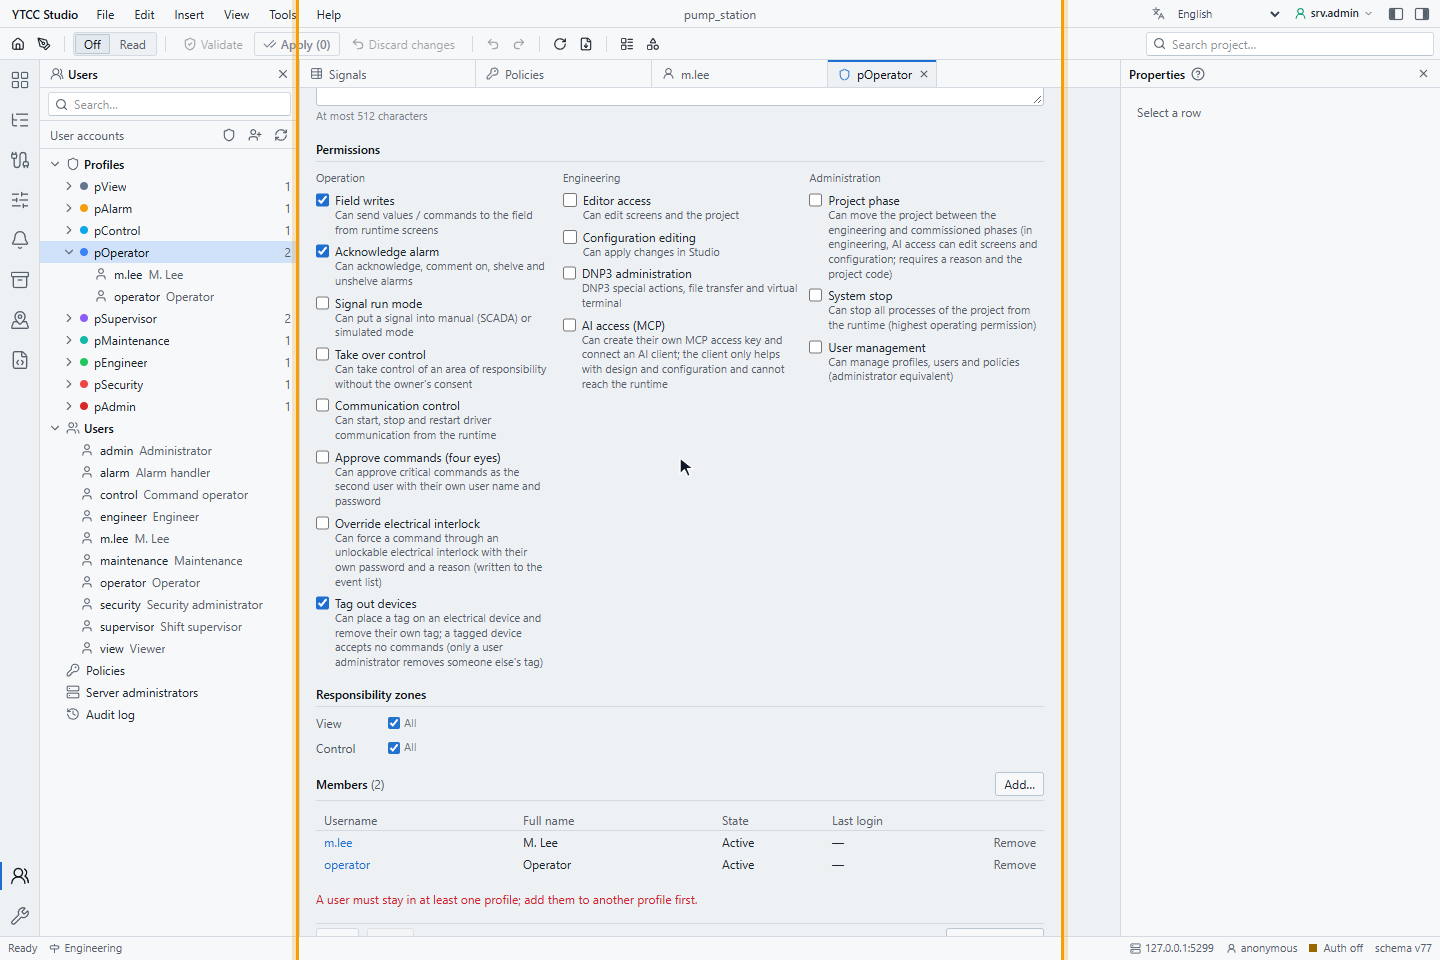
Kullanıcı en az bir profilde kalmalıdır. operator'ı tek profilinden çıkarmak A user must stay in at least one profile;
add them to another profile first. (Kullanıcı en az bir profilde kalmalı; önce başka bir profile ekleyin.) iletisini
verir. Hâlâ üyesi olan bir profil Delete profile… (Profili sil…) ile silinemez; önce üyelerini çıkarın.
5. Kullanıcıyı devre dışı bırakın ya da silin
Kullanıcıyı açıp Disable'a (Devre dışı bırak) tıklayın. Kullanıcı artık giriş yapamaz, ama hesap ve geçmişi korunur; Enable (Etkinleştir) bunu geri alır. Delete… (Sil…) Delete user? (Kullanıcı silinsin mi?) penceresini açar; Delete permanently (Kalıcı olarak sil) hesabı kaldırır, kullanıcının adı denetim kayıtlarında kalır. Etkin bir kullanıcıda pencere ayrıca silmek yerine devre dışı bırakmayı önerir.
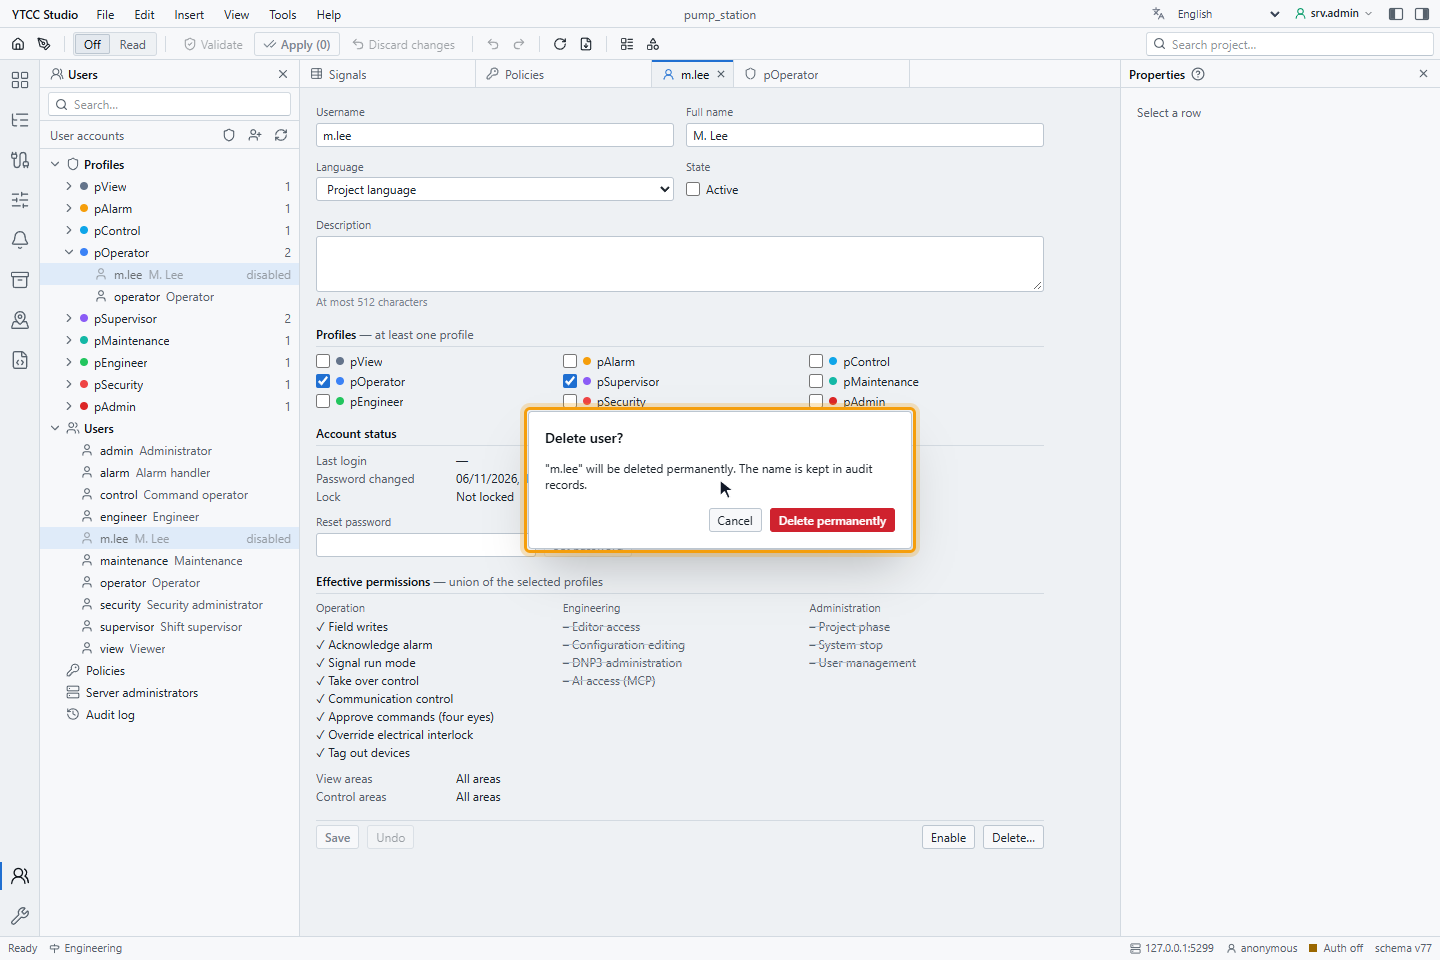
Var olan bir kullanıcıda form ayrıca Account status'u (Hesap durumu) gösterir: Last login (Son giriş), parolanın ne zaman değiştiği ve yaşı (Password changed) ve Lock (Kilit). Kilitli hesap Locked until (… tarihine dek kilitli) bir zaman ve Unlock (Kilidi aç) bağlantısı gösterir. root listede yoktur; şifresi ana sayfadan değiştirilir (bkz. root şifresini değiştirme).
6. Bir yönetici bırakın
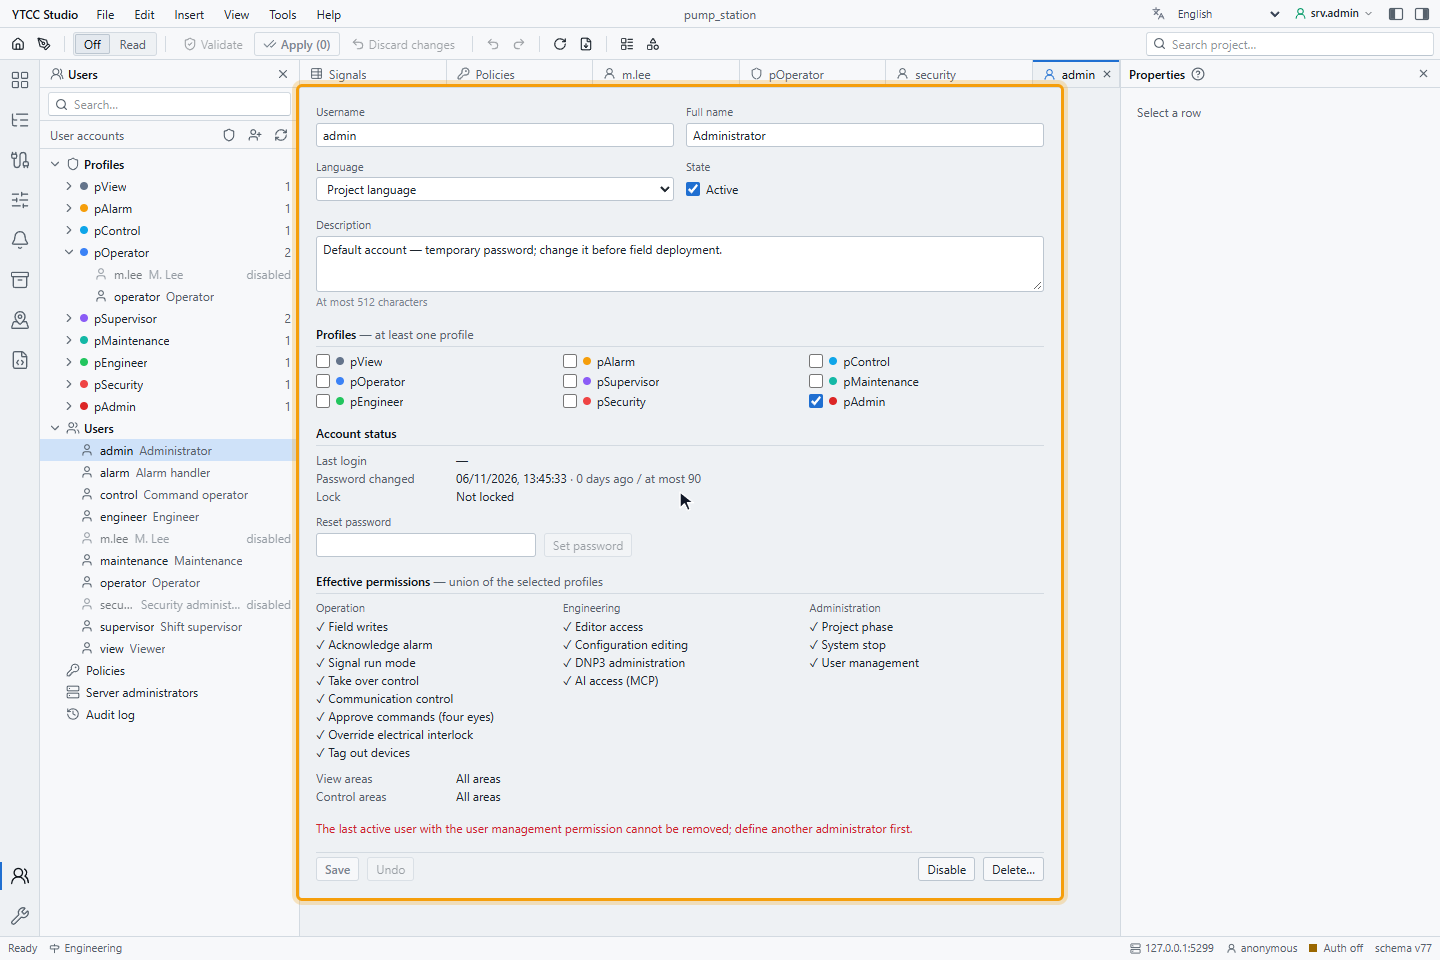
YTCC User management yetkisi olan en az bir etkin kullanıcı bırakır. O kullanıcıyı devre dışı bırakmayı ya da
silmeyi, yetkiyi taşıyan son profilini almayı ya da bağlı olduğu profilden yetkiyi kaldırmayı reddeder. security devre
dışıyken admin'i devre dışı bırakmak The last active user with the user management permission cannot be removed;
define another administrator first. (Kullanıcı yönetimi yetkisine sahip son etkin kullanıcı kaldırılamaz; önce başka
bir yönetici tanımlayın.) iletisini verir.
Sonuç
Kullanıcıların gereken profilleri vardır, kullanılmayan hesaplar devre dışıdır ve en az bir yönetici kalır.