Kimlik doğrulamayı açma
Kullanıcı girişi (kimlik doğrulama) proje başına açılır. Kapalıyken YTCC'yi açabilen herkes tam yetkiyle çalışır; bkz. Yetki modeli. Açmanın iki yolu vardır:
| Yol | Oluşturduğu hesaplar | Ne zaman |
|---|---|---|
| New Project penceresinde Enable Auth System (Auth Sistemi Etkinleştir) | Dokuz standart profil ve girdiğiniz yöneticiyi taşıyan admin profili | Yeni projeler. Parolası bilinen hiçbir hesap oluşmaz. |
| Konfigürasyon editöründe Policies sekmesinde Turn on… (Aç…) | Dokuz standart profil ve her biri için parolası kullanıcı adıyla aynı bir hesap | Var olan projeler. Kişisel hesaplar oluşturun ve varsayılan hesapları hemen devre dışı bırakın. |
Başlamadan önce
- Ana sayfada root olarak oturum açmış olmalısınız. Proje oluşturma, konfigürasyon editörü ve kullanıcı yönetimi root'undur. Bkz. root, sistem yöneticisi.
- Projenin kullanıcıları projeyi yalnız işletir: profilleriyle çalışma ekranında çalışırlar. Kimlik doğrulamayı açmak projeye kullanıcılarını verir, onlara tasarım hakkı vermez. Önceki bir sürümden yükseltilmiş sunucu için bkz. Yükseltilmiş sunucular.
Adımlar
1. Kimlik doğrulamalı proje oluşturun
Ana sayfada New Project'e (Yeni Proje) tıklayın. Title'ı (Başlık) ve Name'i (Ad) girin, Enable Auth System'i seçin ve First admin user'ı (İlk Yönetici Kullanıcı) girin: bir Username ve iki kez Password. Create'e (Oluştur) tıklayın.
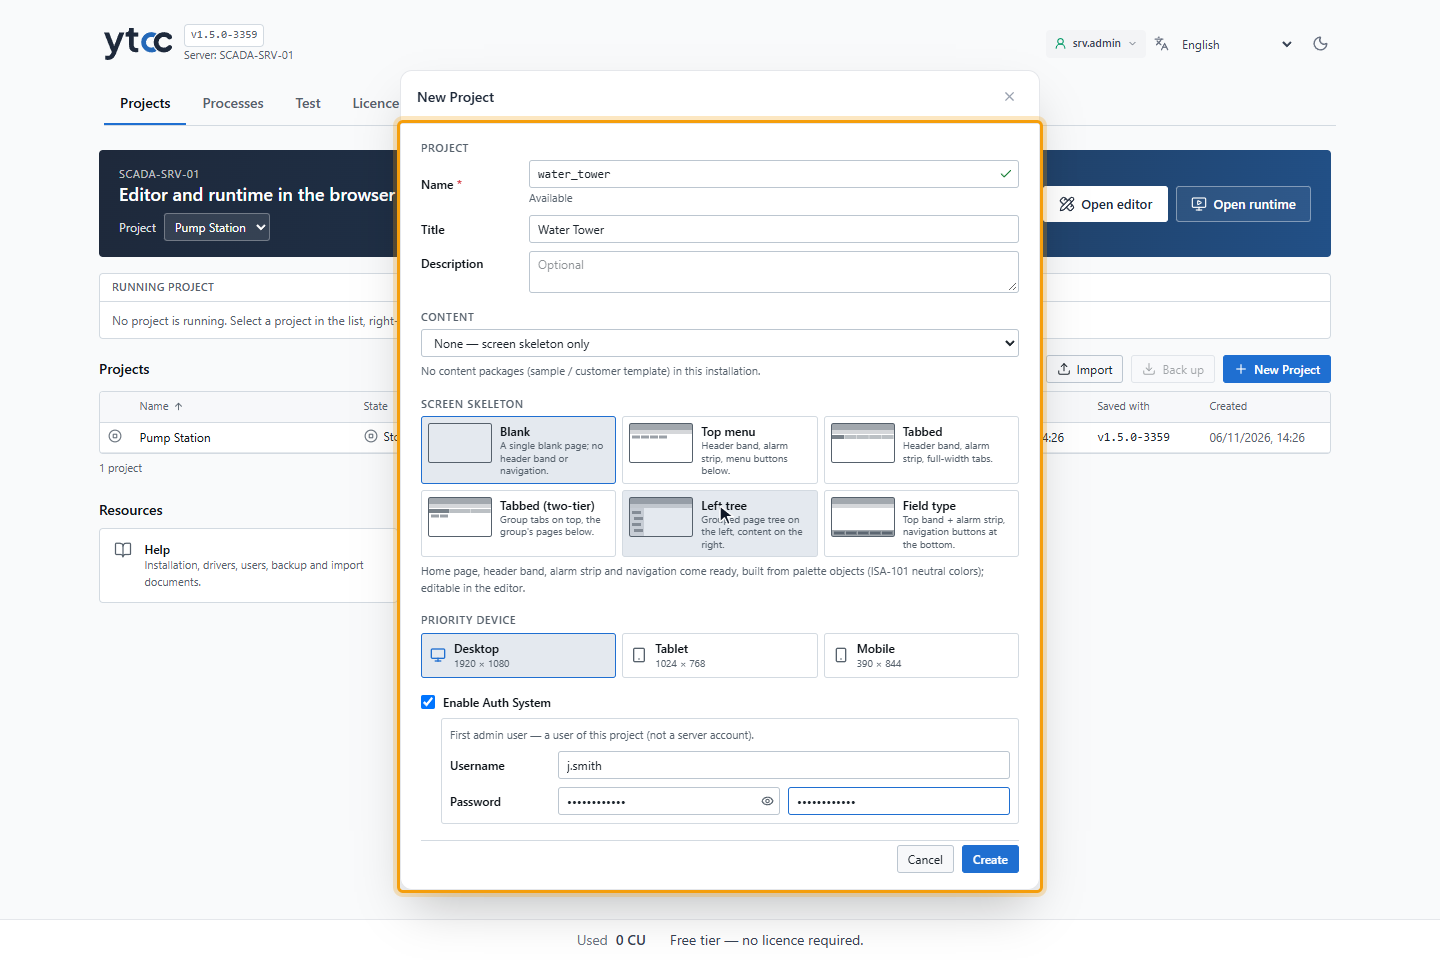
Proje kimlik doğrulaması açık olarak oluşturulur. Pencerenin alanları İlk proje sayfasında anlatılır.
2. Projeyi root olarak açın
Ekran editörü yeni projeyi root oturumunuzla açar; giriş istemez. Girdiğiniz ilk yönetici çalışma ekranında ve projenin giriş pencerelerinde oturum açar.
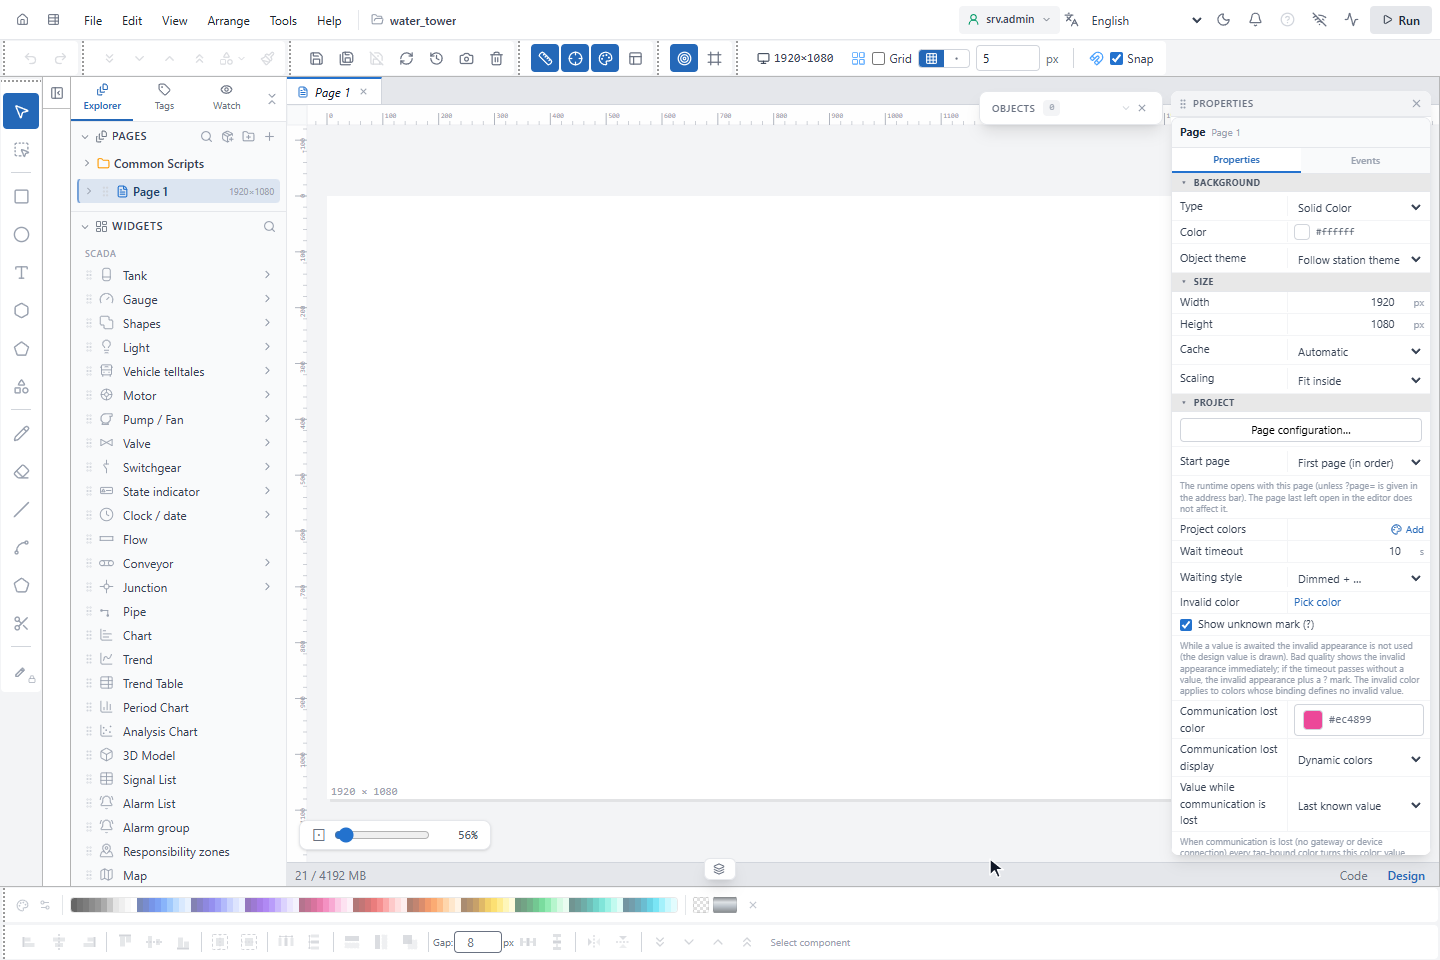
Bu yol varsayılan hesap oluşturmaz. Projede ilk yönetici için tüm yetkileri taşıyan admin adlı bir profil ve üyesiz
dokuz standart profil bulunur. Yönetici bu projenin kullanıcısıdır. Her proje kullanıcısı gibi işletir;
tasarım ve kullanıcı yönetimi root'ta kalır.
3. Var olan bir projede açın
Projeyi konfigürasyon editöründe root olarak açın, etkinlik çubuğunda Users'a, sonra Policies'e tıklayın. Turn on…'a, sonra penceredeki Turn on'a (Aç) tıklayın. Editör root oturumunuzla çalışmaya devam eder.
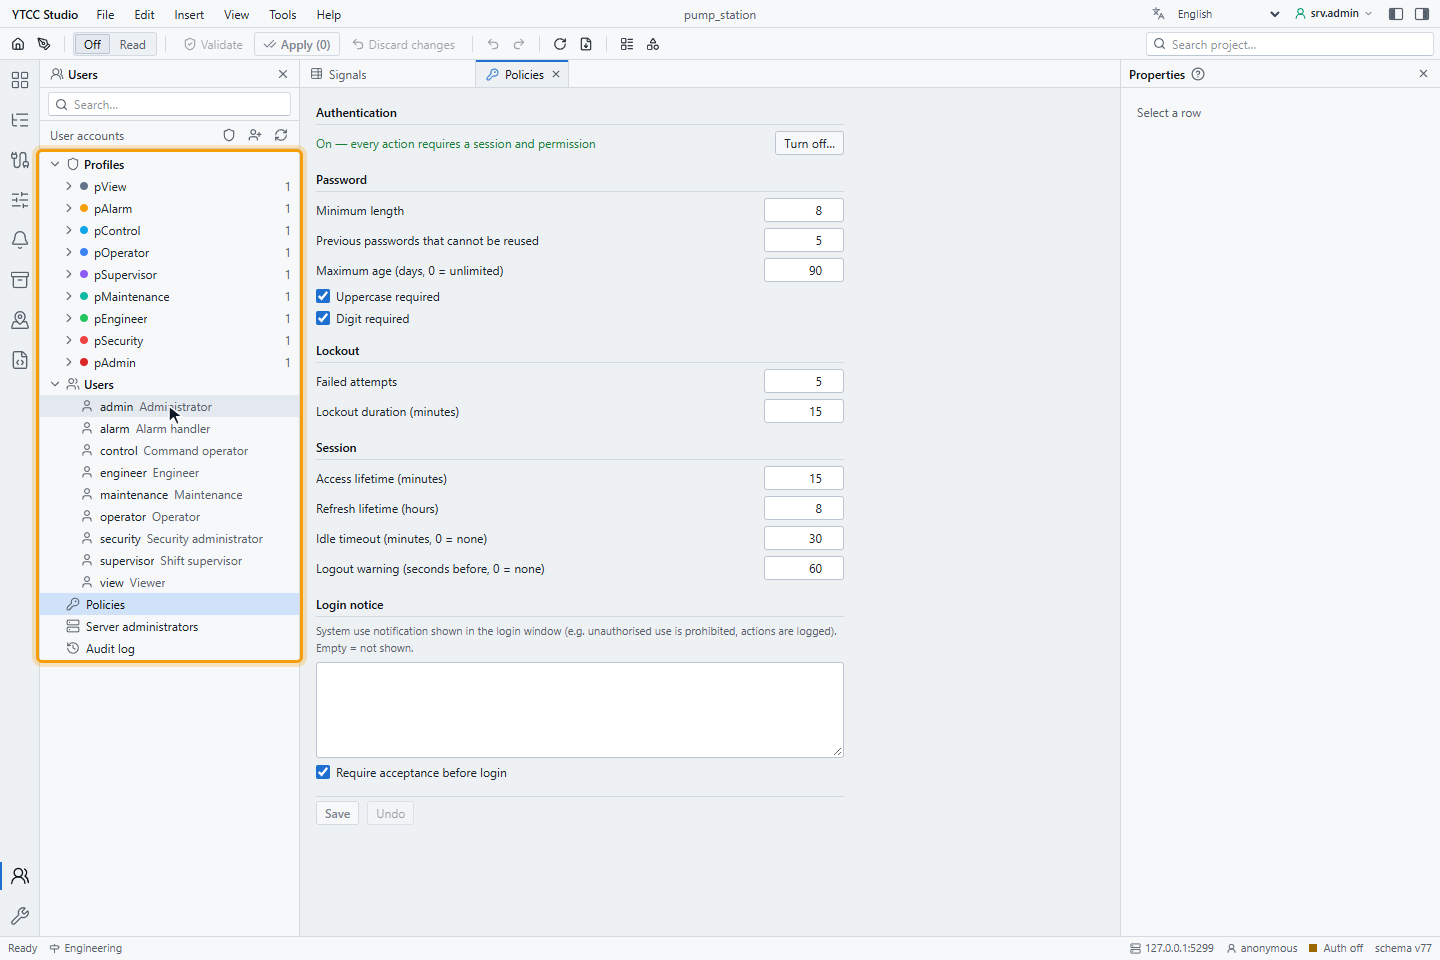
YTCC eksik profilleri ve her biri için parolası kullanıcı adıyla aynı bir kullanıcı ekler. Var olan kullanıcılara, parolalara ve profillere dokunulmaz; aynı adlı profil korunur. Kimlik doğrulamayı kapatıp yeniden açmak hesapları çoğaltmaz; silinen varsayılan hesabı yeniden ekler, devre dışı hesap devre dışı kalır.
Varsayılan parolaları herkes bilir. Proje bir tesisi yönetmeden önce kişisel hesaplar oluşturun, varsayılan hesapları devre dışı bırakın. Sırasını Kullanıcı girişini açma ve hesapları hazırlama dersi gösterir.
Varsayılan hesaplar yalnız işletmek için oturum açabilir: sunucuda root hesabı varken admin, engineer ve security
konfigürasyon editörünü açamaz, kullanıcı yönetemez. Projenin en az bir etkin kullanıcısının bir profilinde User
management yetkisi yoksa kimlik doğrulama açılamaz; sunucu reddeder.
4. Sunucu yöneticilerini kontrol edin
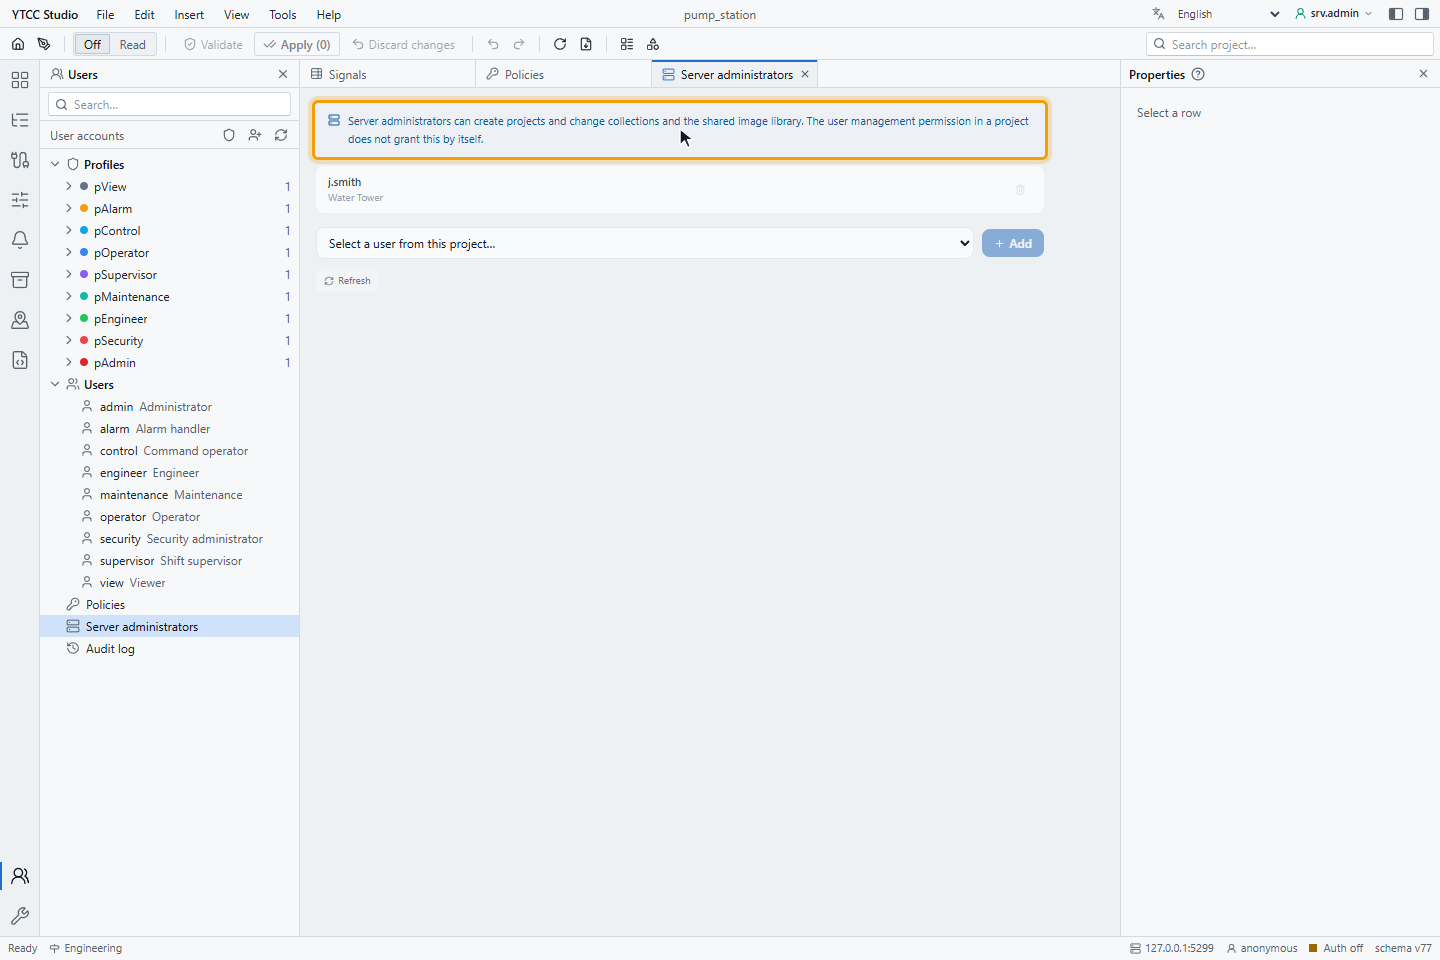
Ağaçta Server administrators'a (Sunucu yöneticileri) tıklayın. Sunucu işlemleri ve tasarım root'ta kalır; burada ayarlanacak bir şey yoktur.
5. Kimlik doğrulamayı kapatın (gerekirse)
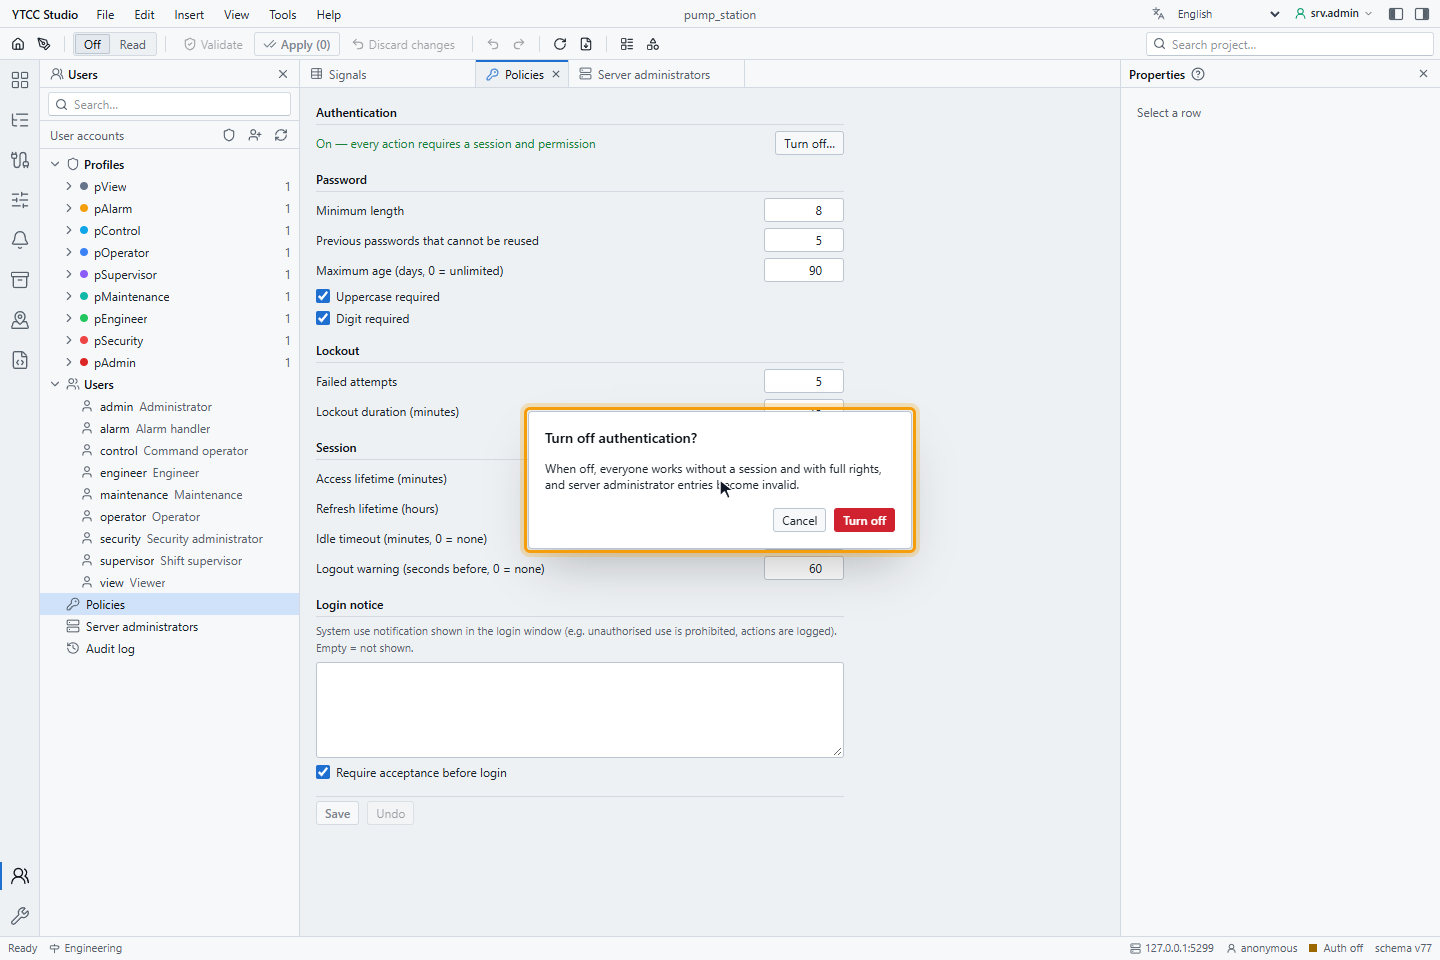
Policies'te Turn off…'a (Kapat…) tıklayın. Turn off authentication? (Kimlik doğrulama kapatılsın mı?) penceresi herkesin artık oturumsuz ve tam yetkiyle çalışacağını ve sunucu yöneticisi girdilerinin geçersizleşeceğini söyler. Kapatmak için Turn off'a (Kapat), kimlik doğrulamayı açık tutmak için Cancel'a (İptal) tıklayın.
Sonuç
Proje giriş ister. Proje kullanıcıları çalışma ekranında profillerinin sınırları içinde çalışır, root tasarlar ve yönetir; her işlem yapan kullanıcının adıyla kaydedilir.
Bilmekte yarar var
- Kimlik doğrulaması açıkken root projeye root kullanıcı adı ve şifresiyle girer; projenin kullanıcısı değildir ve kullanıcı listesinde görünmez.
- Bir projeyi, kimlik doğrulaması açık olsa da, silmek için ana sayfada root girişi gerekir; bkz. Projeyi yeniden adlandırma, kopyalama ve silme.